
- Editorial:
- FUNDACION CONFEMETAL
- Ano de edição:
- 2026
- Matéria:
- INFORMÁTICA
- ISBN:
- 978-84-10-31558-7
- EAN
- 9788410315587
- Páginas:
- 400
- Alto:
- 234 Alto
- Largura:
- 156Largura
- Idioma:
- CASTELLANO
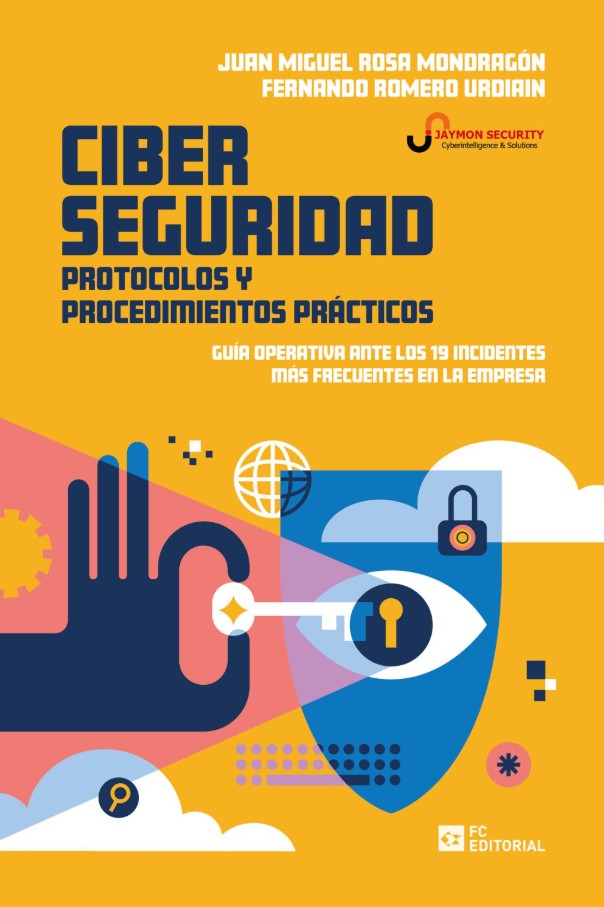
Una pyme de quince empleados, un despacho profesional o un ayuntamiento pueden verse, en cuestión de horas, ante un ransomware, una fuga de datos o un fraude por correo electrónico. Lo que separa a la organización que lo supera de la que naufraga no suele ser el presupuesto, sino haber decidido, antes de que suene la alarma, qué hacer y en qué orden. Este libro convierte los diecinueve incidentes de ciberseguridad más frecuentes en la empresa (según los informes anuales de ENISA, INCIBE-CERT, Verizon DBIR e IBM Cost of a Data Breach) en procedimientos operativos qué hacer antes del ataque, durante y después alineados con el NIST Cybersecurity Framework 2.0 y con la normativa vigente (RGPD, NIS2, DORA, ENS, ISO 27001). Lejos de la teoría abstracta, cada capítulo se puede consultar el mismo día en que se produce el incidente. Una obra imprescindible si desea ser la persona preparada para dar una respuesta veloz y eficaz ante un incidente, evitando que se produzcan daños o reduciéndolos a la mínima expresión posible. De fundamental importancia también para minimizar riesgos y para consulta y análisis permanente. Sus autores, Juan Miguel Rosa Mondragón y Fernando Romero Urdiain, cofundadores de Jaymon Security, combinan la experiencia de quien ataca para aprender a defender con la de quien convierte esa defensa en un proyecto ejecutable. No prometen inmunidad nadie puede prometerla, pero sí que, cuando llegue el incidente, usted ya sepa exactamente qué hacer.
-5%
Antes:28,00 €
Depois de:26,60 €
IVA incluído

Se a sua compra exceder 19
Ciberseguridad:protocolos y procedimientos prácticos. Guía operativa ante los 19 incidentes más frecuentes en la empres é do autor AA.VV. e tentar
Una pyme de quince empleados, un despacho profesional o un ayuntamiento pueden verse, en cuestión de horas, ante un ransomware, una fuga de datos o un fraude por correo electrónico. Lo que separa a la organización que lo supera de la que naufraga no suele ser el presupuesto, sino haber decidido, antes de que suene la alarma, qué hacer y en qué orden. Este libro convierte los diecinueve incidentes de ciberseguridad más frecuentes en la empresa (según los informes anuales de ENISA, INCIBE-CERT, Verizon DBIR e IBM Cost of a Data Breach) en procedimientos operativos qué hacer antes del ataque, durante y después alineados con el NIST Cybersecurity Framework 2.0 y con la normativa vigente (RGPD, NIS2, DORA, ENS, ISO 27001). Lejos de la teoría abstracta, cada capítulo se puede consultar el mismo día en que se produce el incidente. Una obra imprescindible si desea ser la persona preparada para dar una respuesta veloz y eficaz ante un incidente, evitando que se produzcan daños o reduciéndolos a la mínima expresión posible. De fundamental importancia también para minimizar riesgos y para consulta y análisis permanente. Sus autores, Juan Miguel Rosa Mondragón y Fernando Romero Urdiain, cofundadores de Jaymon Security, combinan la experiencia de quien ataca para aprender a defender con la de quien convierte esa defensa en un proyecto ejecutable. No prometen inmunidad nadie puede prometerla, pero sí que, cuando llegue el incidente, usted ya sepa exactamente qué hacer.
Ciberseguridad:protocolos y procedimientos prácticos é um livro do gênero INFORMÁTICA do autor AA.VV editado por FUNDACION CONFEMETAL no ano 2026.
Ciberseguridad:protocolos y procedimientos prácticos tem um código ISBN 978-84-10-31558-7 e consiste em 400 Páginas. Neste caso, é o formato papel, mas não temos Ciberseguridad:protocolos y procedimientos prácticos em formato ebook.
Outros livros de INFORMÁTICA


-5%
24,00 € 22,80 €

-5%
17,95 € 17,05 €


